חובות הדיווח על אירועי סייבר בהולנד מוסדרות על ידי חוק אבטחת הסייבר ( Cyberbeveiligingswet , Cbw), שנכנס לתוקף ב-15 באוגוסט 2026 והחליף את חוק אבטחת מערכות רשת ומידע ( Wet beveiliging netwerk- en informatiesystemen , Wbni). ארגונים המכוסים על ידי החוק חייבים לדווח על אירוע משמעותי תוך 24 שעות ממועד הגילוי, למלא הודעה מלאה יותר תוך 72 שעות ולהגיש דוח סופי תוך חודש. הדיווחים עוברים דרך הפורטל של המרכז הלאומי לאבטחת סייבר (NCSC), אשר מעביר אותם ל-CSIRT הרלוונטי ולמפקח המוסמך.
הנחיית חוסן הקיברנטי ההולנדי (Cbw) מיישמת את הנחיית NIS2 והגיעה לצד חוק חוסן הישויות הקריטיות ( Wet weerbaarheid kritieke entiteiten , Wwke), המיישם את הנחיית CER ומטיל חובות חוסן פיזי ודיווח על כחמש מאות ארגונים המוגדרים כישויות קריטיות. המדריך הרחב יותר שלנו ל- NIS2 ולחוק אבטחת הסייבר ההולנדי מכסה את חובת הזהירות במלואה; מאמר זה קובע מי נופל תחת משטר הדיווח, מתי אירוע חוצה את הסף, אילו דיווחים נדרשים מתי, איזו רשות מקבלת אותם, וכיצד החובה מתקשרת עם חובות הדיווח שכבר עשויות להיות לכם במסגרת ה-GDPR או ה-DORA.
אילו ארגונים חלים עליהם חובת הדיווח
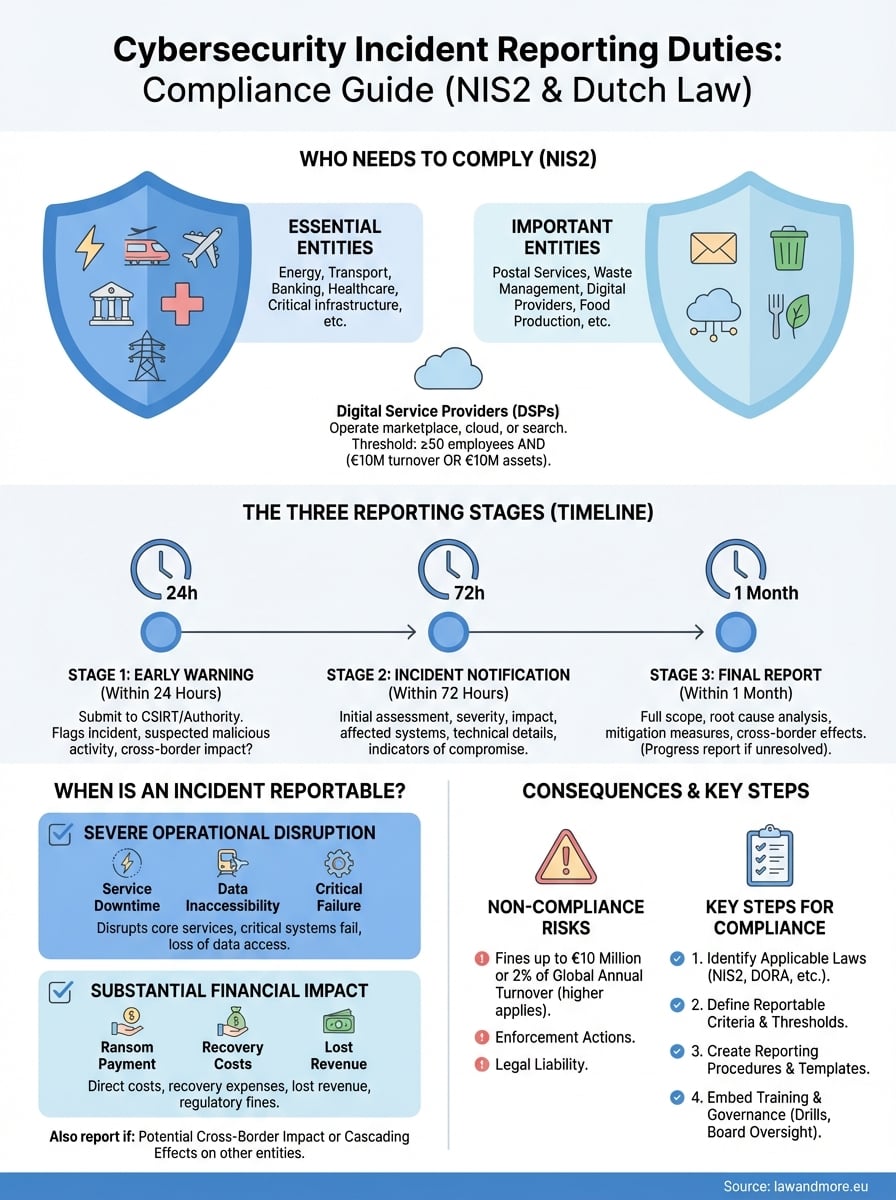
ה-Cbw חל על גופים חיוניים וישויות חשובות בשמונה עשרה מגזרים. גופים חיוניים כוללים אנרגיה, תחבורה, בנקאות, תשתיות שוק פיננסי, בריאות, מי שתייה, שפכים, תשתיות דיגיטליות, ניהול שירותי טכנולוגיית מידע ותקשורת (ICT), מינהל ציבורי וחלל. גופים חשובים כוללים שירותי דואר ושליחויות, ניהול פסולת, ייצור כימיקלים ומזון, ייצור מכשירים רפואיים, מחשבים וכלי רכב, ספקים דיגיטליים כגון שווקים מקוונים, מנועי חיפוש ופלטפורמות חברתיות, וארגוני מחקר.

גודל בדרך כלל קובע את הסיווג בתוך מגזר. ארגונים גדולים במגזר חיוני הם גופים חיוניים, ארגונים בינוניים הם גופים חשובים, וארגונים מתחת לסף הגודל הבינוני בדרך כלל אינם חלים על החוק. לכלל גודל זה ישנם יוצאים מן הכלל: ספקי שירותי DNS, רישומי דומיינים ברמה עליונה, ספקי שירותי נאמנות, ספקי רשתות ושירותי תקשורת אלקטרונית ציבורית, וחלקים מהמנהל הציבורי חלים תחת החוק ללא קשר לגודלם, וכך גם ארגונים שהם הספק היחיד של שירות קריטי לחברה או ששיבושו ישפיע באופן משמעותי. בין אם אתה גוף חיוני או חשוב זה לא משנה את מועדי הדיווח; זה משנה את עוצמת הפיקוח ואת תקרת הקנס.
הרישום מגיע לפני הדיווח
ארגון הנכלל במדיניות ה-Cbw חייב להירשם במרשם הישויות הלאומי המתוחזק על ידי ה-NCSC, ולציין בין היתר את התחום שלו, פרטי הקשר שלו לאירועים ושמות המתחם באינטרנט עליהם הוא אחראי. רישום אינו פורמלי שיכול להמתין לאירוע הראשון: באמצעות המרשם יודעים ה-CSIRT והמפקח מי אתה, ודיווח דרך הפורטל מניח שאתה נמצא בו. שינויים בפרטים הרשומים חייבים להיות מועברים הלאה.
לצד הרישום, החוק מטיל חובת זהירות. על גופים לנקוט באמצעים טכניים, תפעוליים וארגוניים מתאימים ומידתיים כנגד הסיכונים למערכות הרשת והמידע שלהם, כפי שמוסבר ביתר פירוט בצו אבטחת הסייבר ( Cyberbeveiligingsbesluit ) ובתקנות משרדיות. החוק גם מציב את האחריות בראש הרשימה: גוף הניהול מאשר את אמצעי ניהול הסיכונים, אחראי על הציות, וחייב לעבור הכשרה בנושא סיכוני אבטחת סייבר. אחריות זו היא אחד ההבדלים המעשיים עם חוק Wbni הישן, וזוהי שאלת ממשל ולא שאלת IT. היא יושבת לצד הצד הפלילי של אבטחת סייבר, שעליו ההערה שלנו על חוק פשעי הסייבר III היא נקודת המוצא. הסקירה שלנו על מסגרות הציות שעמן עסק הולנדי צריך להתמודד מעבירה אותה בהקשר.
כאשר אירוע הופך לדיווח
הגורם הטריגר הוא אירוע משמעותי, לא כל אירוע. אירוע נחשב משמעותי כאשר הוא גורם או עלול לגרום לשיבוש תפעולי חמור של השירותים או להפסד כספי עבור הישות הרלוונטית, או כאשר הוא השפיע או עלול להשפיע על אנשים טבעיים או משפטיים אחרים על ידי גרימת נזק חומרי או לא חומרי ניכר. השעון מתחיל בגילוי, ולא עם השלמת החקירה, ולכן יש לקבל את ההחלטה הראשונה על סמך מידע חלקי.

מכיוון שהקריטריון הסטטוטורי פתוח, ספים והנחיות ספציפיים למגזר ממלאים אותו. בהערכת המשמעות, השאלות החשובות הן כמה זמן השירות לא היה זמין ולכמה מקבלים, האם ניגשו לנתונים או שונו ללא אישור ובאילו קטגוריות, האם ההשפעות מגיעות למדינות חברות אחרות, האם האירוע משבש שירותים שאתם מספקים לישויות חיוניות או חשובות אחרות, וכמה זמן צפוי להימשך ההתאוששות. השפעות מדורגות נחשבות בפני עצמן: ספק ענן שהפרה שלו משבשת בית חולים מדווח על סמך שיבוש זה, לא רק על סמך הפסדיו שלו.
התגובה ההגיונית לנורמה פתוחה היא לרשום היכן נמצא הסף שלך לפני שמשהו קורה. תקן סיווג פנימי קצר, המיושם באופן עקבי ומתועד, הוא גם סיוע תפעולי וגם עדות לתום לב אם מפקח שואל מאוחר יותר מדוע לא דווח על אירוע מסוים.
שלושת הדוחות ומועדי ההגשה שלהם
חובת הדיווח היא מדורגת. תוך 24 שעות מרגע היווצרות האירוע המשמעותי, עליכם להגיש התרעה מוקדמת, המציינת האם האירוע חשוד כנגרם על ידי מעשים בלתי חוקיים או זדוניים, והאם ייתכנו לו השפעות חוצות גבולות. תוך 72 שעות עליכם להגיש את הודעת האירוע, המעדכנת את ההתרעה המוקדמת בהערכה ראשונית של האירוע, חומרתו והשפעתו, וכאשר קיימים, אינדיקטורים לפגיעה. תוך חודש ממועד הודעת האירוע, עליכם להגיש את הדוח הסופי, הכולל תיאור מפורט של האירוע, חומרתו והשלכותיו, סוג האיום או שורש הבעיה, אמצעי ההפחתה שיושמו, וכאשר רלוונטי, ההשפעה חוצת הגבולות.

אם התקרית עדיין נמשכת בתום החודש, עליכם להגיש דוח התקדמות, ולאחר מכן את הדוח הסופי תוך חודש ממועד הטיפול בתקרית. לצד תוכנית זו קיימים שני מועדים קצרים יותר. ספקי שירותי נאמנות מדווחים על אירוע המשפיע על אספקת שירותי האמון שלהם תוך 24 שעות במקום 72. וכאשר אירוע משמעותי משפיע על מקבלי השירות שלכם, עליכם להודיע למקבלים אלה ללא דיחוי בלתי סביר על התקרית, וכאשר האיום מצדיק זאת, על האמצעים או הסעדים שהם יכולים לנקוט בעצמם.
מי מקבל את הדוח שלך
אתם מגישים את הבקשה דרך פורטל NCSC, ומשם ההודעה מועברת ל-CSIRT האחראי על המגזר שלכם ולמפקח שמפקח עליו. נקודת כניסה יחידה זו היא פישוט מכוון: אינכם צריכים לחשב את חלוקת האחריות תחת לחץ זמן. הפיקוח עצמו נותר מגזרי. הרשות ההולנדית לתשתיות דיגיטליות ( Rijksinspectie Digitale Infrastructuur , RDI) מפקחת על התשתיות הדיגיטליות, ספקי שירותים דיגיטליים ורוב הממשלה המרכזית; פיקוח הסביבה והתחבורה (ILT) מפקח על רשויות המים וחלקים מהתחבורה; הבריאות נופלת תחת פיקוח הבריאות והנוער (IGJ); והמגזר הפיננסי מפוקח על ידי De Nederlandsche Bank והרשות ההולנדית לשווקים הפיננסיים. אישור איזה מפקח מכסה את המגזר שלכם, ורישום פרטי הקשר שלו בתוכנית האירועים שלכם, הוא תרגיל של חמש דקות שבלתי אפשרי לבצע היטב בשלוש לפנות בוקר.
במקרים בהם חובות דיווח אחרות חופפות
אירוע בודד לעיתים רחוקות מפעיל חובה אחת. כאשר האירוע כולל נתונים אישיים, ה-GDPR חל במקביל: יש להודיע לרשות להגנת המידע ההולנדית על הפרת נתונים אישיים תוך 72 שעות מרגע היותה מודעת לה, אלא אם כן היא אינה צפויה לגרום לסיכון לאנשים פרטיים, ויש ליידע את נושאי המידע עצמם כאשר הסיכון לזכויותיהם וחירויותיהם גבוה. חובה זו אינה תלויה ברשות להגנת המידע, חלה על רשות אחרת ומוערכת מול סף שונה, וכאשר האירוע התרחש אצל מעבד נתונים, חלוקת התפקידים בהסכם עיבוד הנתונים קובעת מי מודיע למי, כפי שמציין המדריך שלנו לתקנת הגנת המידע הכללית .
גופים פיננסיים הם היוצא מן הכלל העיקרי למשטר החוסן התפעולי הדיגיטלי (Cbw) ולא תוספת לו. חוק החוסן התפעולי הדיגיטלי (DORA) מכיל כללים משלו בנוגע לניהול סיכוני ICT ולדיווח על אירועים גדולים הקשורים ל-ICT למפקח הפיננסי המוסמך, וכאשר כללים אלה שווים לפחות, הם מחליפים את חובות ה-NIS2 המתאימות. לפיכך, בנק או חברת ביטוח מדווח על אירוע ICT גדול לבנק ההולנדי או לרשות ההולנדית לשווקים הפיננסיים במסגרת DORA, ורושם את הסדרי החוזה שלו עם ספקי צד שלישי בתחום ה-ICT במרשם המידע ש-DORA דורש; הוא אינו משכפל דיווח זה במסגרת Cbw. לספקי רשתות ושירותי תקשורת אלקטרוניים יש חובות דיווח המשכיות משלהם במסגרת חוק התקשורת, וארגונים המוגדרים כישוף קריטי מדווחים על שיבושים במסגרת חוק Wwke. מיפוי אילו מבין אלה חלים עליך, לפני אירוע, הוא שלב ההכנה השימושי ביותר שקיים.
מה קורה אם אתם מדווחים באיחור או בכלל לא מדווחים
למפקחים במסגרת חוק Cbw יש את ארגז הכלים המנהלי הרגיל ואף יותר. הם יכולים לדרוש מידע, להורות על ביקורת, לתת הוראות מחייבות, להטיל צו הכפוף לתשלום קנס ( last order dwangsom ) ולהטיל קנס מנהלי. חוק NIS2 דורש מהמדינות החברות להעמיד קנסות מקסימליים של לפחות עשרה מיליון יורו או שני אחוזים מהמחזור השנתי העולמי עבור ישויות חיוניות, הגבוה מביניהם, ולפחות שבעה מיליון יורו או 1.4 אחוזים עבור ישויות חשובות; הקנסות המקסימליים ההולנדיים נקבעים בחוק Cbw עצמו. עבור ישויות חיוניות, ההנחיה מאפשרת גם למפקח, כמוצא אחרון, להשעות הסמכה או אישור ולאסור על אדם לבצע תפקידי ניהול.
החשיפה אינה רק מנהלית. אירוע שהופך לידוע לציבור גורר שאלות מצד לקוחות וצדדים חוזיים, ודיווח מאוחר או חלקי מחליש את מעמד הארגון בכל מחלוקת שתבוא בעקבותיה. ההערה שלנו על האחריות המשפטית של דירקטורים וחברות מסבירה היכן נמצאת חשיפה זו בתוך הארגון.
בניית הליך שישרוד אירוע אמיתי
מועדי יעד של 24 ו-72 שעות עומדים רק בארגונים שהחליטו מראש מי עושה מה. נוהל מעשי ממנה את האדם שמעריך אירוע מול סף הדיווח, את האדם שמאשר את ההודעה, את האדם שמגיש אותה ואת האדם ששומר על קשר עם הרשות, עם סגן נציג לכל תפקיד, מכיוון שאירועים אינם מכבדים את שעות הפעילות. שלב ההערכה צריך להתבצע תוך השעתיים הראשונות ממועד הגילוי; יש לנסח, לבדוק ולהגיש את האזהרה המוקדמת הרבה לפני היום הראשון.

תבניות מוכנות עושות את ההבדל בין עמידה במועד האחרון של 24 שעות לבין החמצה ממנו. תבנית התרעה מוקדמת זקוקה לפרטים על זמן הגילוי, קטגוריית האירוע, המערכות שנפגעו, האם יש חשד לפעילות זדונית והאם השפעות חוצות גבולות אפשריות, בנוסף לפרטים על איש קשר. תבנית הודעת האירוע מוסיפה את הערכת החומרה, היקף ההשפעה, מספר הנמענים שנפגעו, את האינדיקטורים לפגיעה ואת צעדי הבלימה שכבר ננקטו. תבנית הדוח הסופי מכסה את ציר הזמן, את שורש הבעיה, את ההשפעה המלאה ואת האמצעים שננקטו. שמרו על גישה למידע זה גם במצב לא מקוון; אירוע שמפרק את המערכות שלכם יבטל גם את הוויקי שבו הן מאוחסנות. סקירה משפטית קצרה של הטיוטה שווה לשלב בתהליך העבודה, ועורכי הדין שלנו בתחום ה-IT רגילים לעשות זאת תוך שעה.
רישום צדדים שלישיים בתחום ה-ICT ראוי לתשומת לב נפרדת. חלק גדול מהאירועים המדווחים מקורם בספק, והחובה החוזית ליידע אתכם באופן מיידי, יחד עם הזכות למידע הטכני הדרוש לכם לדיווח שלכם, חייבת להיות בענן או בחוזה הספק לפני האירוע. זוהי שאלת רכש לא פחות משאלת אבטחה, והיא שייכת לחובות בדיקת הנאותות הרחבות יותר החוצה את שרשרת האספקה.
הכשרה וממשל
נהלים שנמצאים במסמך נכשלים. צוות מחוץ לצוות האבטחה צריך לזהות כיצד נראה אירוע אפשרי, לדעת למי לפנות בכל שעה, ולהבין שאסור להם לחקור בעצמם או למחוק דבר. צוות האבטחה צריך להכיר את תקן הסיווג ואת תהליך העבודה מספיק טוב כדי ליישם אותם תחת לחץ, מה שבפועל אומר חזרתם: תרגיל שולחני שמפעיל תרחיש ריאליסטי משלב הגילוי ועד לדוח הסופי חושף את הפערים שנוהל כתוב מסתיר.
ברמת הדירקטוריון, ה-Cbw הופך את סיכוני הסייבר לנושא קבוע ולא לנושא מזדמן. גוף הניהול מאשר את אמצעי ניהול הסיכונים וחייב לעבור הכשרה; עליו לקבל דיווח קבוע על אירועים, על דיווחים שהוגשו ועל תגובות שהתקבלו מהרשויות, ומנהל אחד שמונה צריך להיות אחראי על תאימות הדיווח. נוהג התאימות הרגולטורי שלנו מסייע לארגונים ליישם את הממשל הזה ולבחון אותו לפני שמפקח יעשה זאת.
מה לעשות אחר כך
שלושה דברים קובעים האם ארגון עומד בחובות הדיווח שלו על אירועי סייבר: ידיעה האם הוא נופל תחת חוק הדיווח על אירועי סייבר (Cbw) ורשום ב-NCSC (הוועדה לדיווח על אירועי סייבר), קביעת סף בכתב לגבי מה שנחשב משמעותי, וקביעת אדם בשם המסוגל להגיש התרעה מוקדמת תוך 24 שעות בכל שעה ביום. כל השאר נובע משלושת אלה. יש לבדוק תחילה את הרישום, כי זוהי החובה היחידה שכבר איחרה עבור ארגונים שלא טיפלו בה, והיא החיוב הקל ביותר עבור מפקח לאמת.
Law & More מייעץ לארגונים בנוגע להיקף חוק אבטחת הסייבר, בנוגע לניסוח נהלי דיווח אירועים וסעיפי ספקים, ובנוגע לטיפול בדיווח ובהתכתבויות הפיקוחיות הבאות בעקבותיו. כאשר אירוע כרוך גם בנתונים אישיים, בשרשרת אספקה או בסכסוך חוזי, אנו יכולים לטפל בסוגיות אלו יחד ולא ברצף. אם אינכם בטוחים האם הארגון שלכם נופל תחת החוק, זוהי השאלה שיש ליישב תחילה, ונשמח לענות עליה.